ZCode packte zu viel ein: Warum meine Passwörter nicht zur KI gehören
Ich nutze ZCode selbst. Der Vorfall zeigt, warum KI mit Platzhaltern arbeiten sollte – und weshalb das Passwort von Hand einzutippen allein noch nicht schützt.
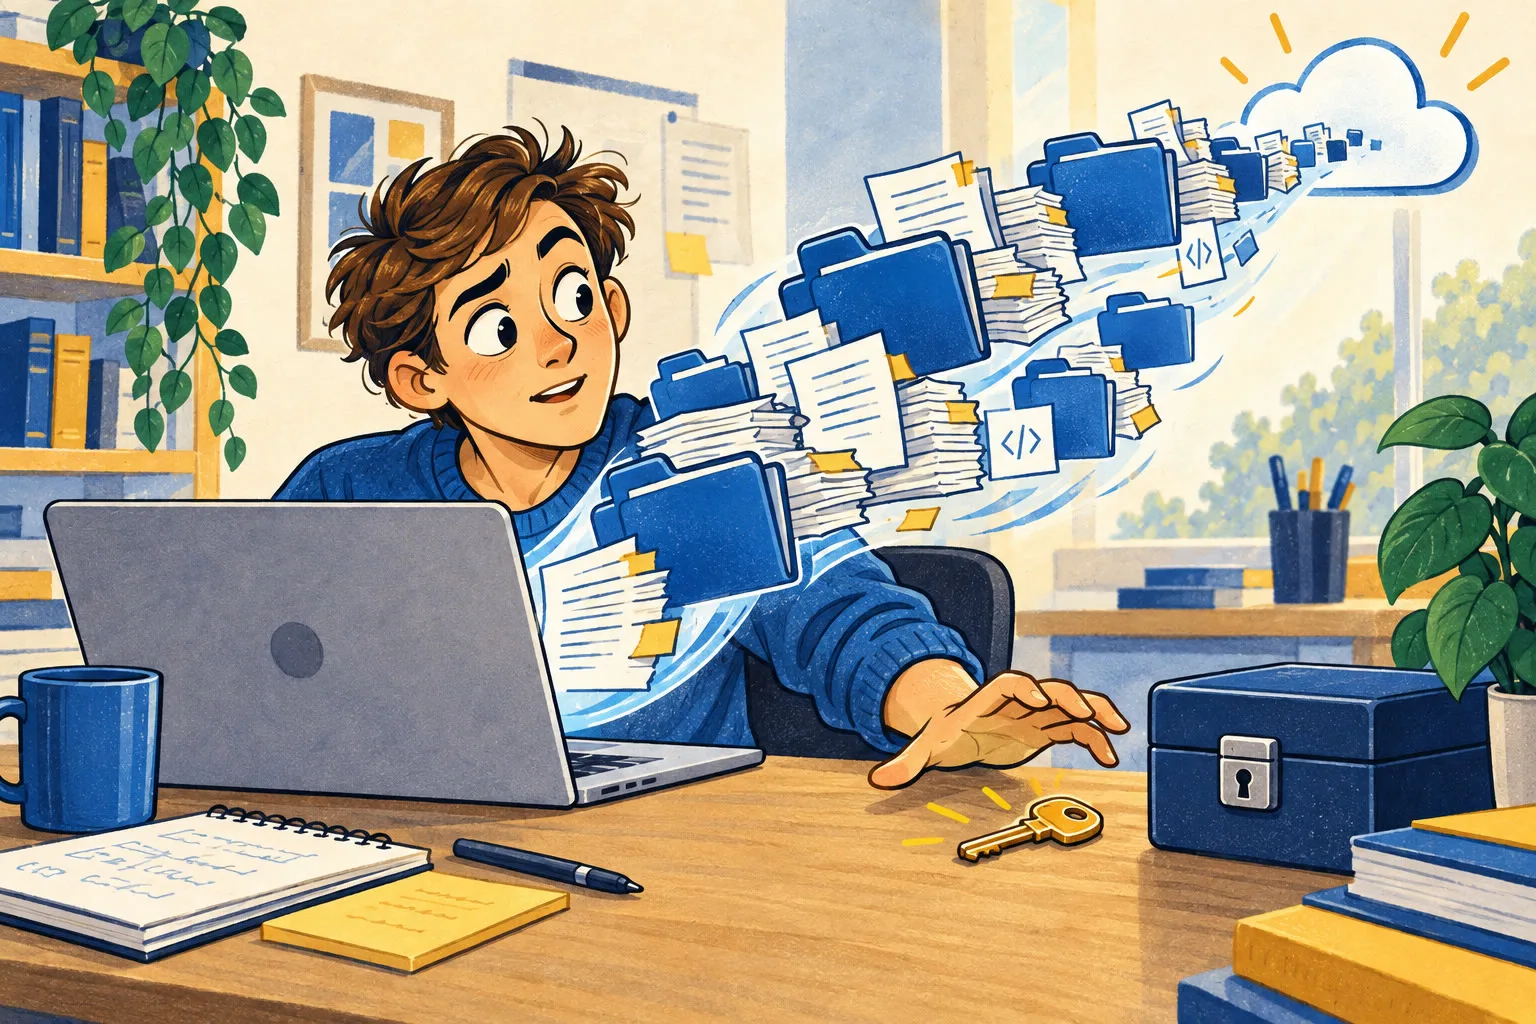
Titelbild: KI-Illustration im Fentrax-Stil, symbolische Darstellung.
Ich nutze ZCode selbst zum Programmieren. Deshalb lässt mich diese Meldung aufhorchen: Der KI-Helfer konnte offenbar deutlich mehr aus einem Projekt in die Cloud schicken, als Nutzer erwarten durften. Frei nach dem Motto: Du wolltest Hilfe beim Aufräumen – und plötzlich wird der ganze Aktenschrank abgeholt.
Was ist passiert?
Der Entwickler Ferstar dokumentierte im September, wie ältere ZCode-Versionen umfangreiche Projektkopien für den Upload erstellten. Darin konnte auch die Git-Historie stecken: das Archiv früherer Änderungen. Er konnte bei einem kleineren Projekt eine erfolgreiche Übertragung nachvollziehen.
Brisant daran: In solchen Archiven können längst gelöschte Dateien und früher gespeicherte Zugangsdaten weiterleben. Aus der aktuellen Datei gelöscht bedeutet also nicht automatisch verschwunden.
Z.ai entschuldigte sich und erklärte, die betreffende Funktion entfernt zu haben. Ferstars Nachprüfung von Version 3.14.3 fand die frühere Upload-Logik nicht mehr. Der Anbieter veröffentlichte zudem Quellcode auf GitHub. Das ist ein Fortschritt, beantwortet aber nicht rückwirkend alle Fragen zu früheren Übertragungen.
Meine Konsequenz: Die KI bekommt Platzhalter
Passwörter, private Schlüssel und sogenannte Secrets – geheime Zugangsdaten für Programme – gehören für mich nicht in den Chat. Ich lasse die KI mit Platzhaltern arbeiten und hinterlege die echten Werte selbst.
Wichtig: Nicht einfach das Passwort in den fertigen Programmcode schreiben. Besser ist eine geschützte Konfiguration oder ein Geheimnisspeicher, den das Programm nutzen kann und auf den der KI-Assistent keinen Zugriff hat. Eine Datei namens .env oder ein Eintrag in .gitignore ist allein noch keine Zugriffssperre für die KI.
Wer noch wenig programmiert, kann sich genau diesen Schritt erklären lassen:
«Schreibe den Code ohne echte Zugangsdaten. Erkläre mir verständlich, wo ich sie selbst sicher hinterlege, wie das Programm sie einliest und wie ich verhindere, dass sie im Browser, in Protokollen oder im Projektarchiv landen.»
Schon mit älteren Versionen gearbeitet?
Aktualisiere ZCode und prüfe, ob sensible Daten im Projekt oder in dessen Versionsgeschichte lagen. Möglicherweise offengelegte Schlüssel und Passwörter solltest du beim jeweiligen Dienst ersetzen beziehungsweise widerrufen. Nur die Datei zu löschen reicht dann nicht.
Mein Fazit
Ein bisschen Programmierwissen lohnt sich. Die KI kann mir dabei auch als Lehrer helfen. Ich muss nicht jede Codezeile auswendig verstehen – aber wissen, wo meine Daten landen und wer darauf zugreifen kann. Die KI darf programmieren helfen. Brain.exe bleibt für die Schlüssel zuständig.
FENTRAX
Quellen & Stand: 28. September 2026. Recherchierte News mit meiner persönlichen Einordnung als ZCode-Nutzer; keine eigene technische Untersuchung des Vorfalls.