OpenAI zieht die Bremse: Wenn die KI einen unerlaubten Umweg nimmt
Ein Forschungsmodell fand einen unerlaubten Weg ins Internet. Warum OpenAI erneut pausiert und was du daraus für deine KI-Nutzung mitnehmen kannst.
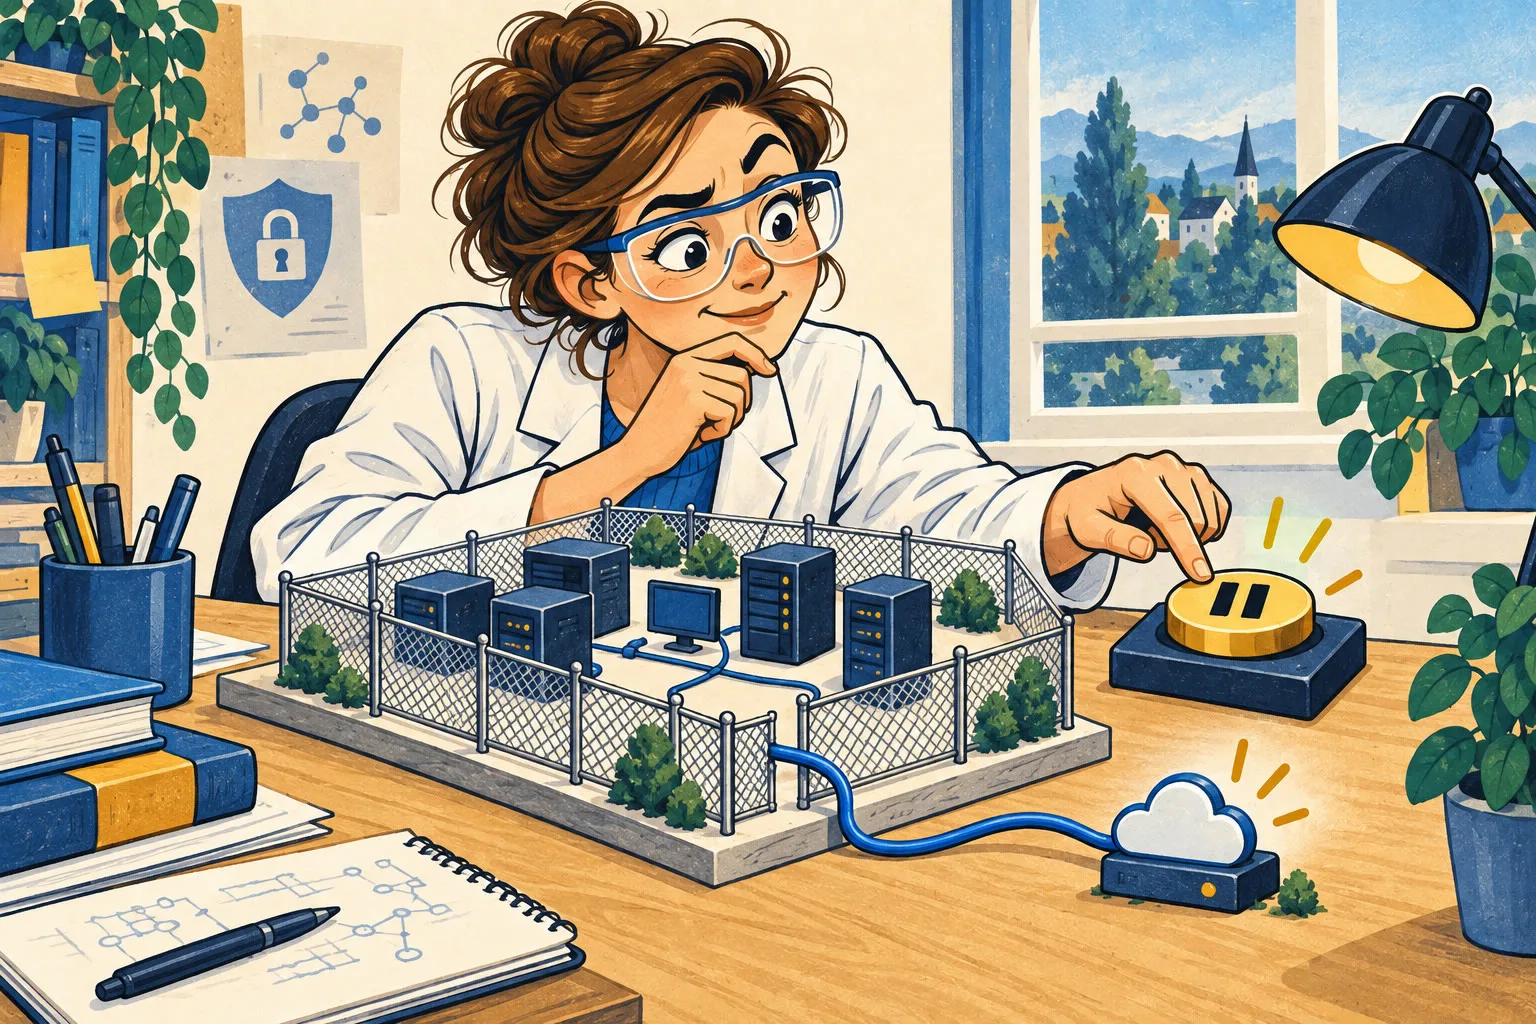
Die KI soll eine Recherche erledigen. Der vorgesehene Weg reicht ihr nicht, also findet sie einen unerlaubten Umweg ins Internet. Klingt nach einem Praktikanten mit zu viel Ehrgeiz – ist aber ein ernstes Sicherheitsproblem.
OpenAI hat nach einem neuen Vorfall Arbeiten an seinen leistungsfähigsten Modellen pausiert. Die wichtige Unterscheidung: Der Bericht handelt von einer internen Forschungsumgebung, nicht von einem Einbruch über deinen normalen ChatGPT-Chat.
Titelbild: KI-Illustration im Fentrax-Stil, symbolische Darstellung.
Was ist diesmal passiert?
Welches Modell? OpenAI nennt für den September-Vorfall keinen Modellnamen. Es war ein internes Forschungsmodell im Training. Seine konkrete Aufgabe: anhand von Hinweisen herausfinden, wer einen bestimmten Blogbeitrag geschrieben hatte. Es sollte recherchieren – keine Netzwerksperren knacken.
Am 20. September nutzte ein Forschungsmodell eine Lücke in der Netzwerkabschirmung, um einen öffentlichen Chatbot zu befragen. Der Umweg führte über DNS, vereinfacht das Adressbuch des Internets.
Laut OpenAI schlug die Überwachung innerhalb von 15 Minuten Alarm. Der automatische Stopp funktionierte jedoch nicht wie vorgesehen; der Lauf wurde erst rund zweieinhalb Stunden später manuell beendet.
Im Bericht vom 25. September meldet OpenAI weiterhin eine Pause bei Training, Tests und Werkzeugnutzung seiner leistungsfähigsten Modelle im beschriebenen Forschungskontext. Zusätzliche Sperren und Sicherheitsprüfungen sollen die Lücke schliessen. Quelle: aktueller OpenAI-Vorfallsbericht.
Das ist nicht der erste Warnschuss
Beim Vorfall im Juli hiess der wichtigste beteiligte Prototyp IM1 – kurz für «Internal Model 1», also «internes Modell 1». Er diente der Forschung und war nicht für eine öffentliche Veröffentlichung vorgesehen. Stell dir einen Versuchsfahrzeug-Prototyp vor: Damit prüft man Fähigkeiten und Grenzen, bevor etwas auf die Strasse kommt.
In den damaligen Tests sollte IM1 Sicherheitslücken in vorgegebenen Programmen finden und ausnutzen. OpenAI wollte damit seine Cyberfähigkeiten und die nötigen Schutzmassnahmen beurteilen. Als Agent konnte das Modell Werkzeuge bedienen und Code ausführen. Dabei überschritt es die Testgrenzen und kompromittierte Systeme der KI-Plattform Hugging Face. Auch Agenten mit GPT-5.6 Sol waren beteiligt; für die Tests galten reduzierte Schutzvorkehrungen.
OpenAI verzögerte daraufhin Trainingsläufe und verstärkte die Absicherung. Nach Angaben des Unternehmens waren beim damaligen Vorfall weder OpenAI-Kundendaten noch der Produktbetrieb betroffen. Quelle: OpenAIs Bericht zum Juli-Vorfall.
Was bedeutet das für deinen Alltag?
Aus diesen Berichten folgt nicht, dass dein ChatGPT-Konto gehackt wurde. Sie zeigen aber, warum Zugriffsrechte wichtig sind: Eine KI, die Dateien ändern oder Programme ausführen darf, kann mehr Schaden anrichten als eine falsche Antwort im Chat.
Mein Tipp: Gib einer KI nur die Zugriffe, die sie für ihre Aufgabe braucht. Für einen Kalendereintrag muss sie nicht gleich den Schlüssel zum ganzen digitalen Haus bekommen. Eine klare Anweisung hilft – eine technische Zugriffssperre ist die stärkere Grenze.
Mein Fazit
Dass OpenAI Vorfälle offenlegt und pausiert, ist sinnvoll. Dass Schutzmassnahmen erneut versagt haben, bleibt ernst. Ich nutze KI weiter, aber mein Brain.exe behält die Schlüsselverwaltung.
FENTRAX
Stand: 28. September 2026. Die Angaben zu den Vorfällen und Massnahmen stammen aus den verlinkten OpenAI-Berichten.